1. 设备协议配置
1.1. 概述
设备协议配置是流量分析的前置步骤,需要根据设备类型和厂商文档,在设备上配置支持的Flow协议(如NetFlow、SFlow等),将流量数据发送到监控系统。1.2. 操作步骤
1.2.1. 获取帮助说明
1、具体的设备协议配置方法,在设备管理页面右上角的「帮助说明」中,提供了详细的 Flow 收集器配置方法。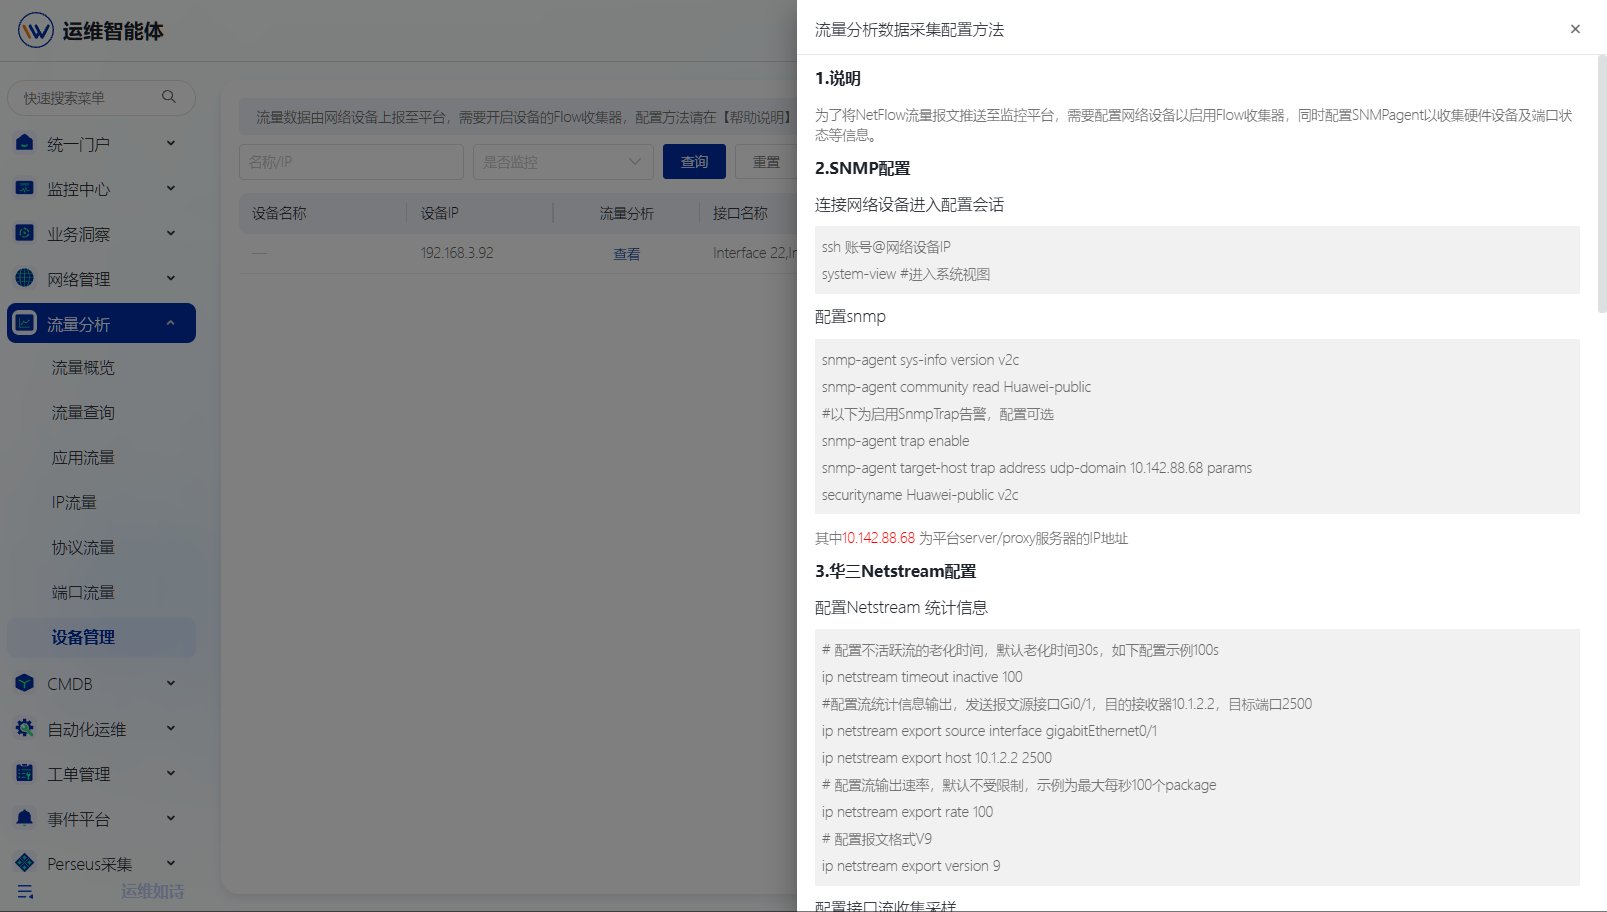
2. 接收设备流量
2.1. 概述
打通设备和监控系统的网络连接,设备将Flow流量数据发送到监控系统。默认接收端口为2500,使用UDP协议。2.2. 操作步骤
2.2.1. 接收设备Flow流量
1、在网络设备上配置Flow协议(NetFlow/SFlow),指定目标地址为监控系统IP,目标端口为2500,协议为UDP。具体配置方法可在设备管理页面的”帮助说明”中获取。 2、确保设备和监控系统之间的网络连通性正常,防火墙放行UDP 2500端口。 3、在【流量分析】-【设备管理】页面确认设备已接入,“是否接收流量”状态为开启,Flow数据正常接收。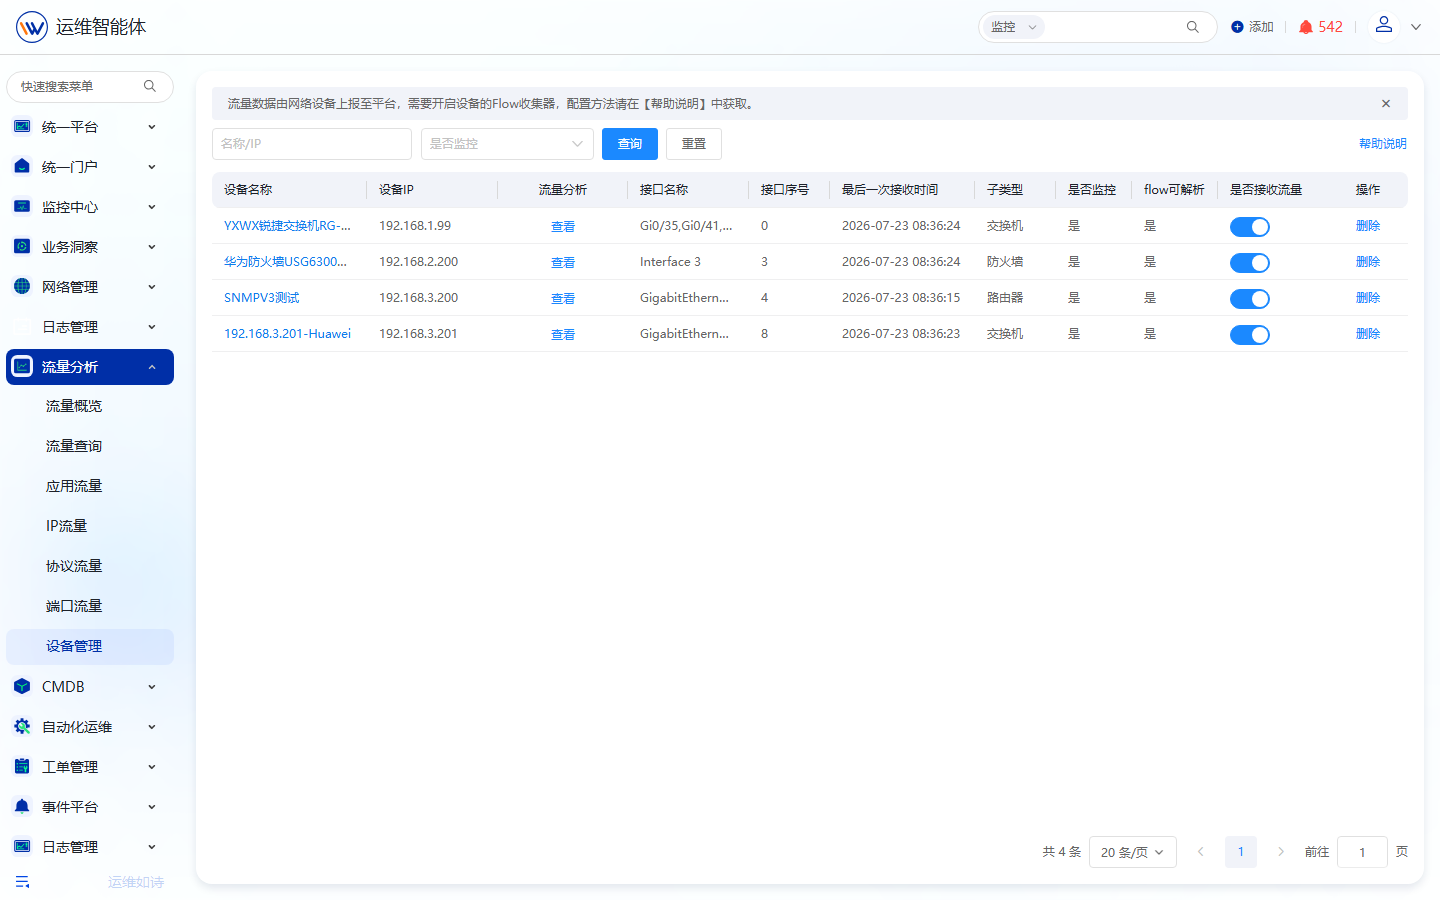
3. 分析流量数据
3.1. 概述
分析流量数据功能支持查询某个时间段源到目的IP的流量使用情况,提供流量概览、流量查询、应用流量等多维度分析视图。3.2. 操作步骤
3.2.1. 流量概览
1、在流量概览页面中,查看整体流量趋势。页面展示最近1小时的源IP流量趋势图和目的IP流量趋势图。 2、下方表格展示源IP和目的IP的流量排行(含流量大小和包数),以及源到目的的流量TOP10排行。 3、页面右侧展示协议排行TOP10的饼图,直观展示各协议的流量占比。
3.2.2. 流量查询
1、在流量查询页面中,顶部筛选栏设置查询条件:TOP数量(如TOP20下拉框)、精确源IP(复选框)、精确目的IP(复选框)、源IP、目的IP、时间范围(开始时间至结束时间)。 2、点击”查询”按钮执行查询,点击”重置”按钮清空条件。还支持”高级搜索”和”导出”功能。 3、查询结果以表格形式展示,列头包括:源IP、源端口、源接口、目的IP、目的端口、目的接口、协议、流量、包、开始时间、结束时间。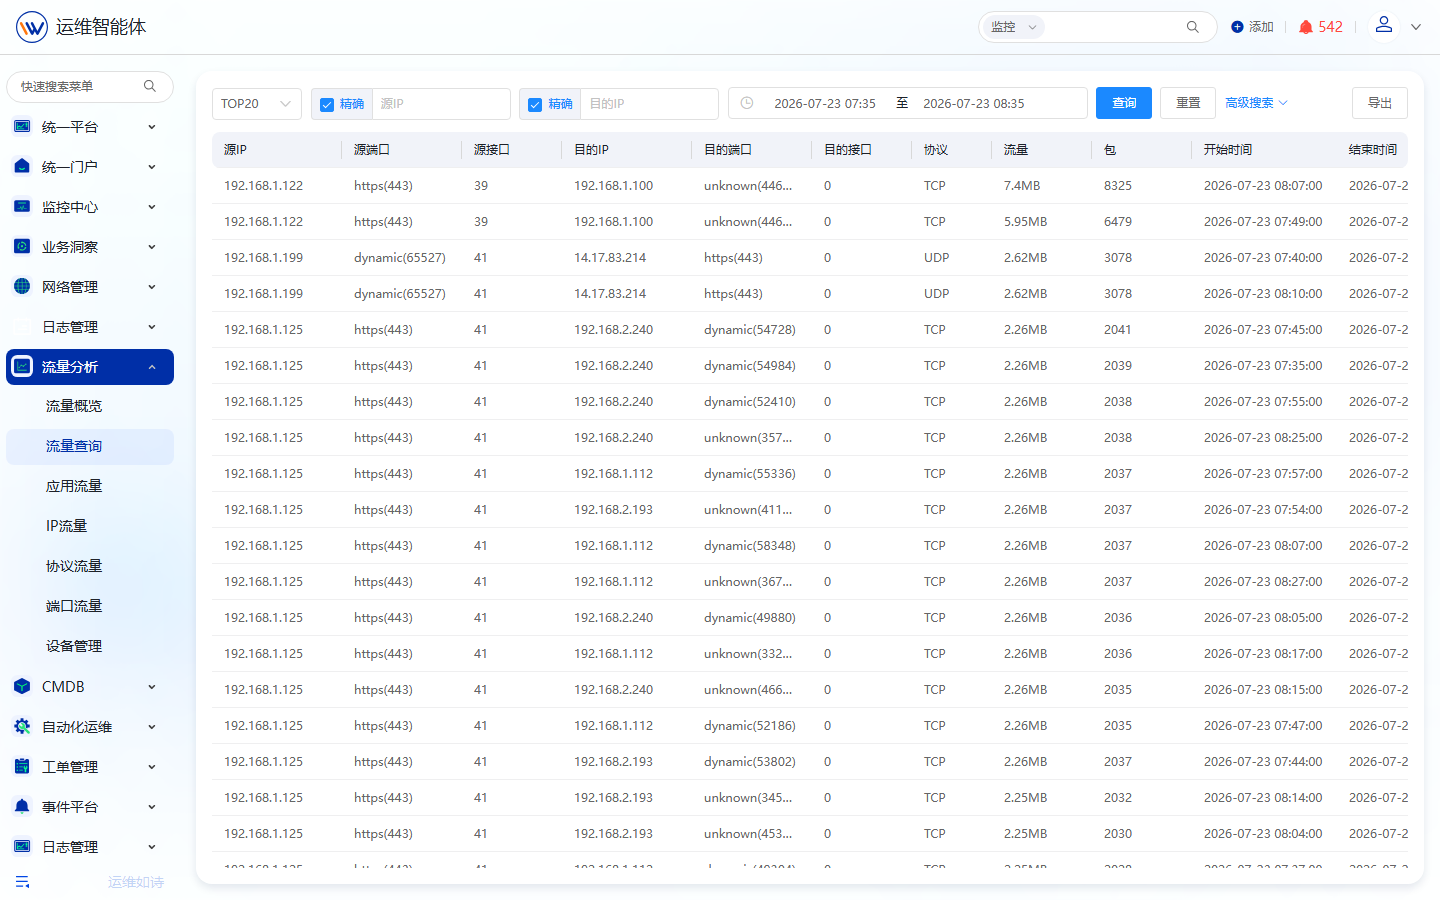
3.2.3. 应用流量分析
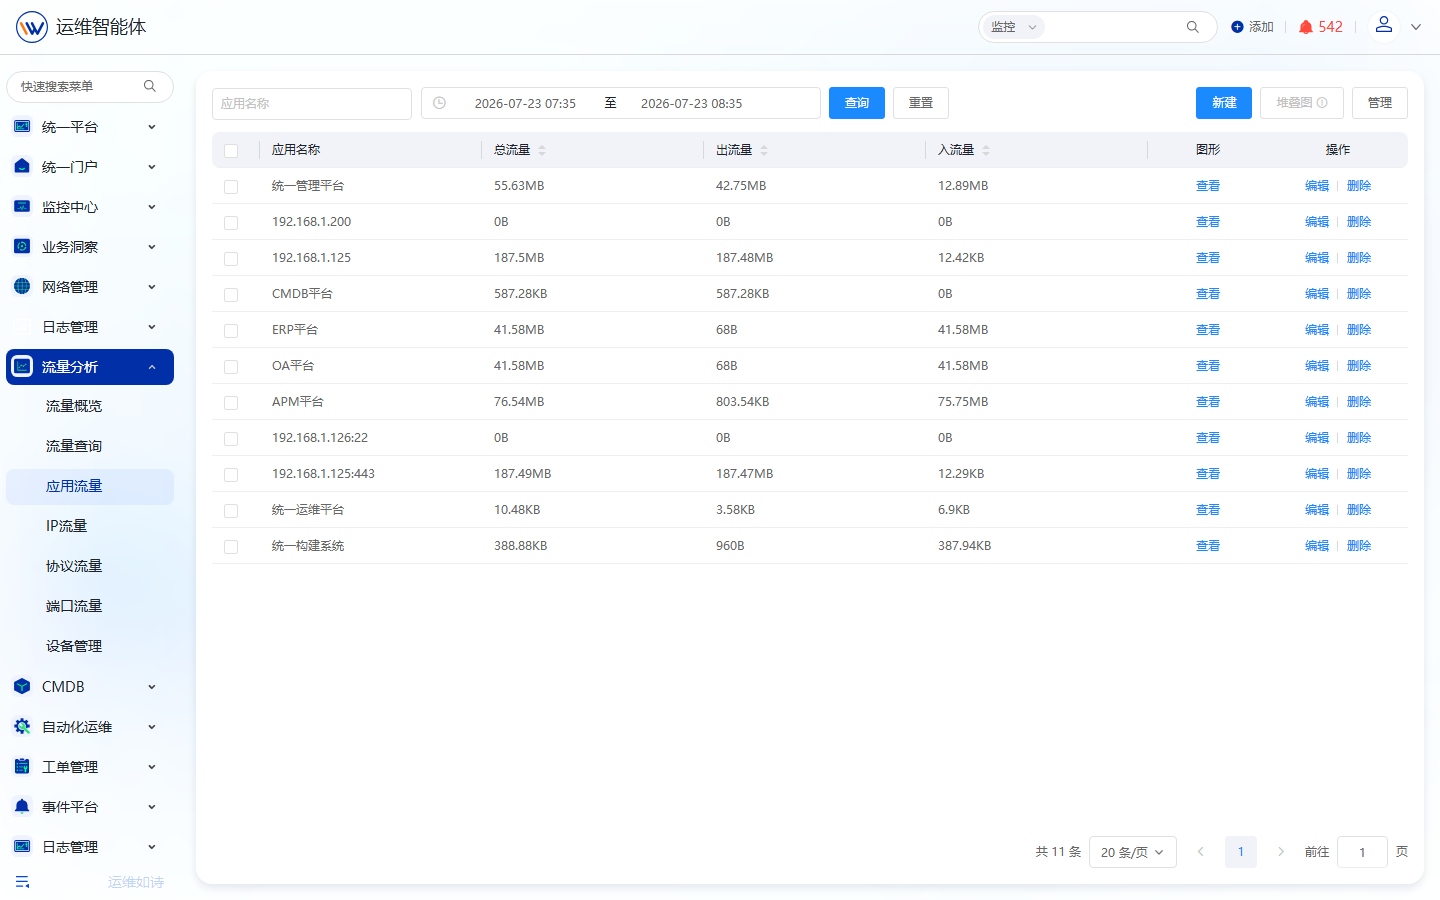
1、在应用流量页面中,列头包括:应用名称、总流量、出流量、入流量、图形、操作。支持查询、重置、新建应用分类、堆叠图展示、查看详情等操作。 2、可识别带宽消耗大的应用,为网络带宽优化提供数据依据。