开放能力-用户登录认证
操作手册
用户登录认证概述
提供用户认证配置功能,支持 LDAP 认证、CAS 客户端、CAS 服务端和 OAuth2 客户端等方式,实现用户统一身份认证与单点登录,降低登录复杂度。操作步骤
LDAP 认证
LDAP 用于对接 AD 或 OpenLDAP 目录。要求平台版本为 7.0 及以上,证书配置和高级过滤功能需核对实际版本。开启 LDAP 并配置目录连接
首先进入【用户管理】页面,再点击管理下的【认证配置】,进入用户认证配置页面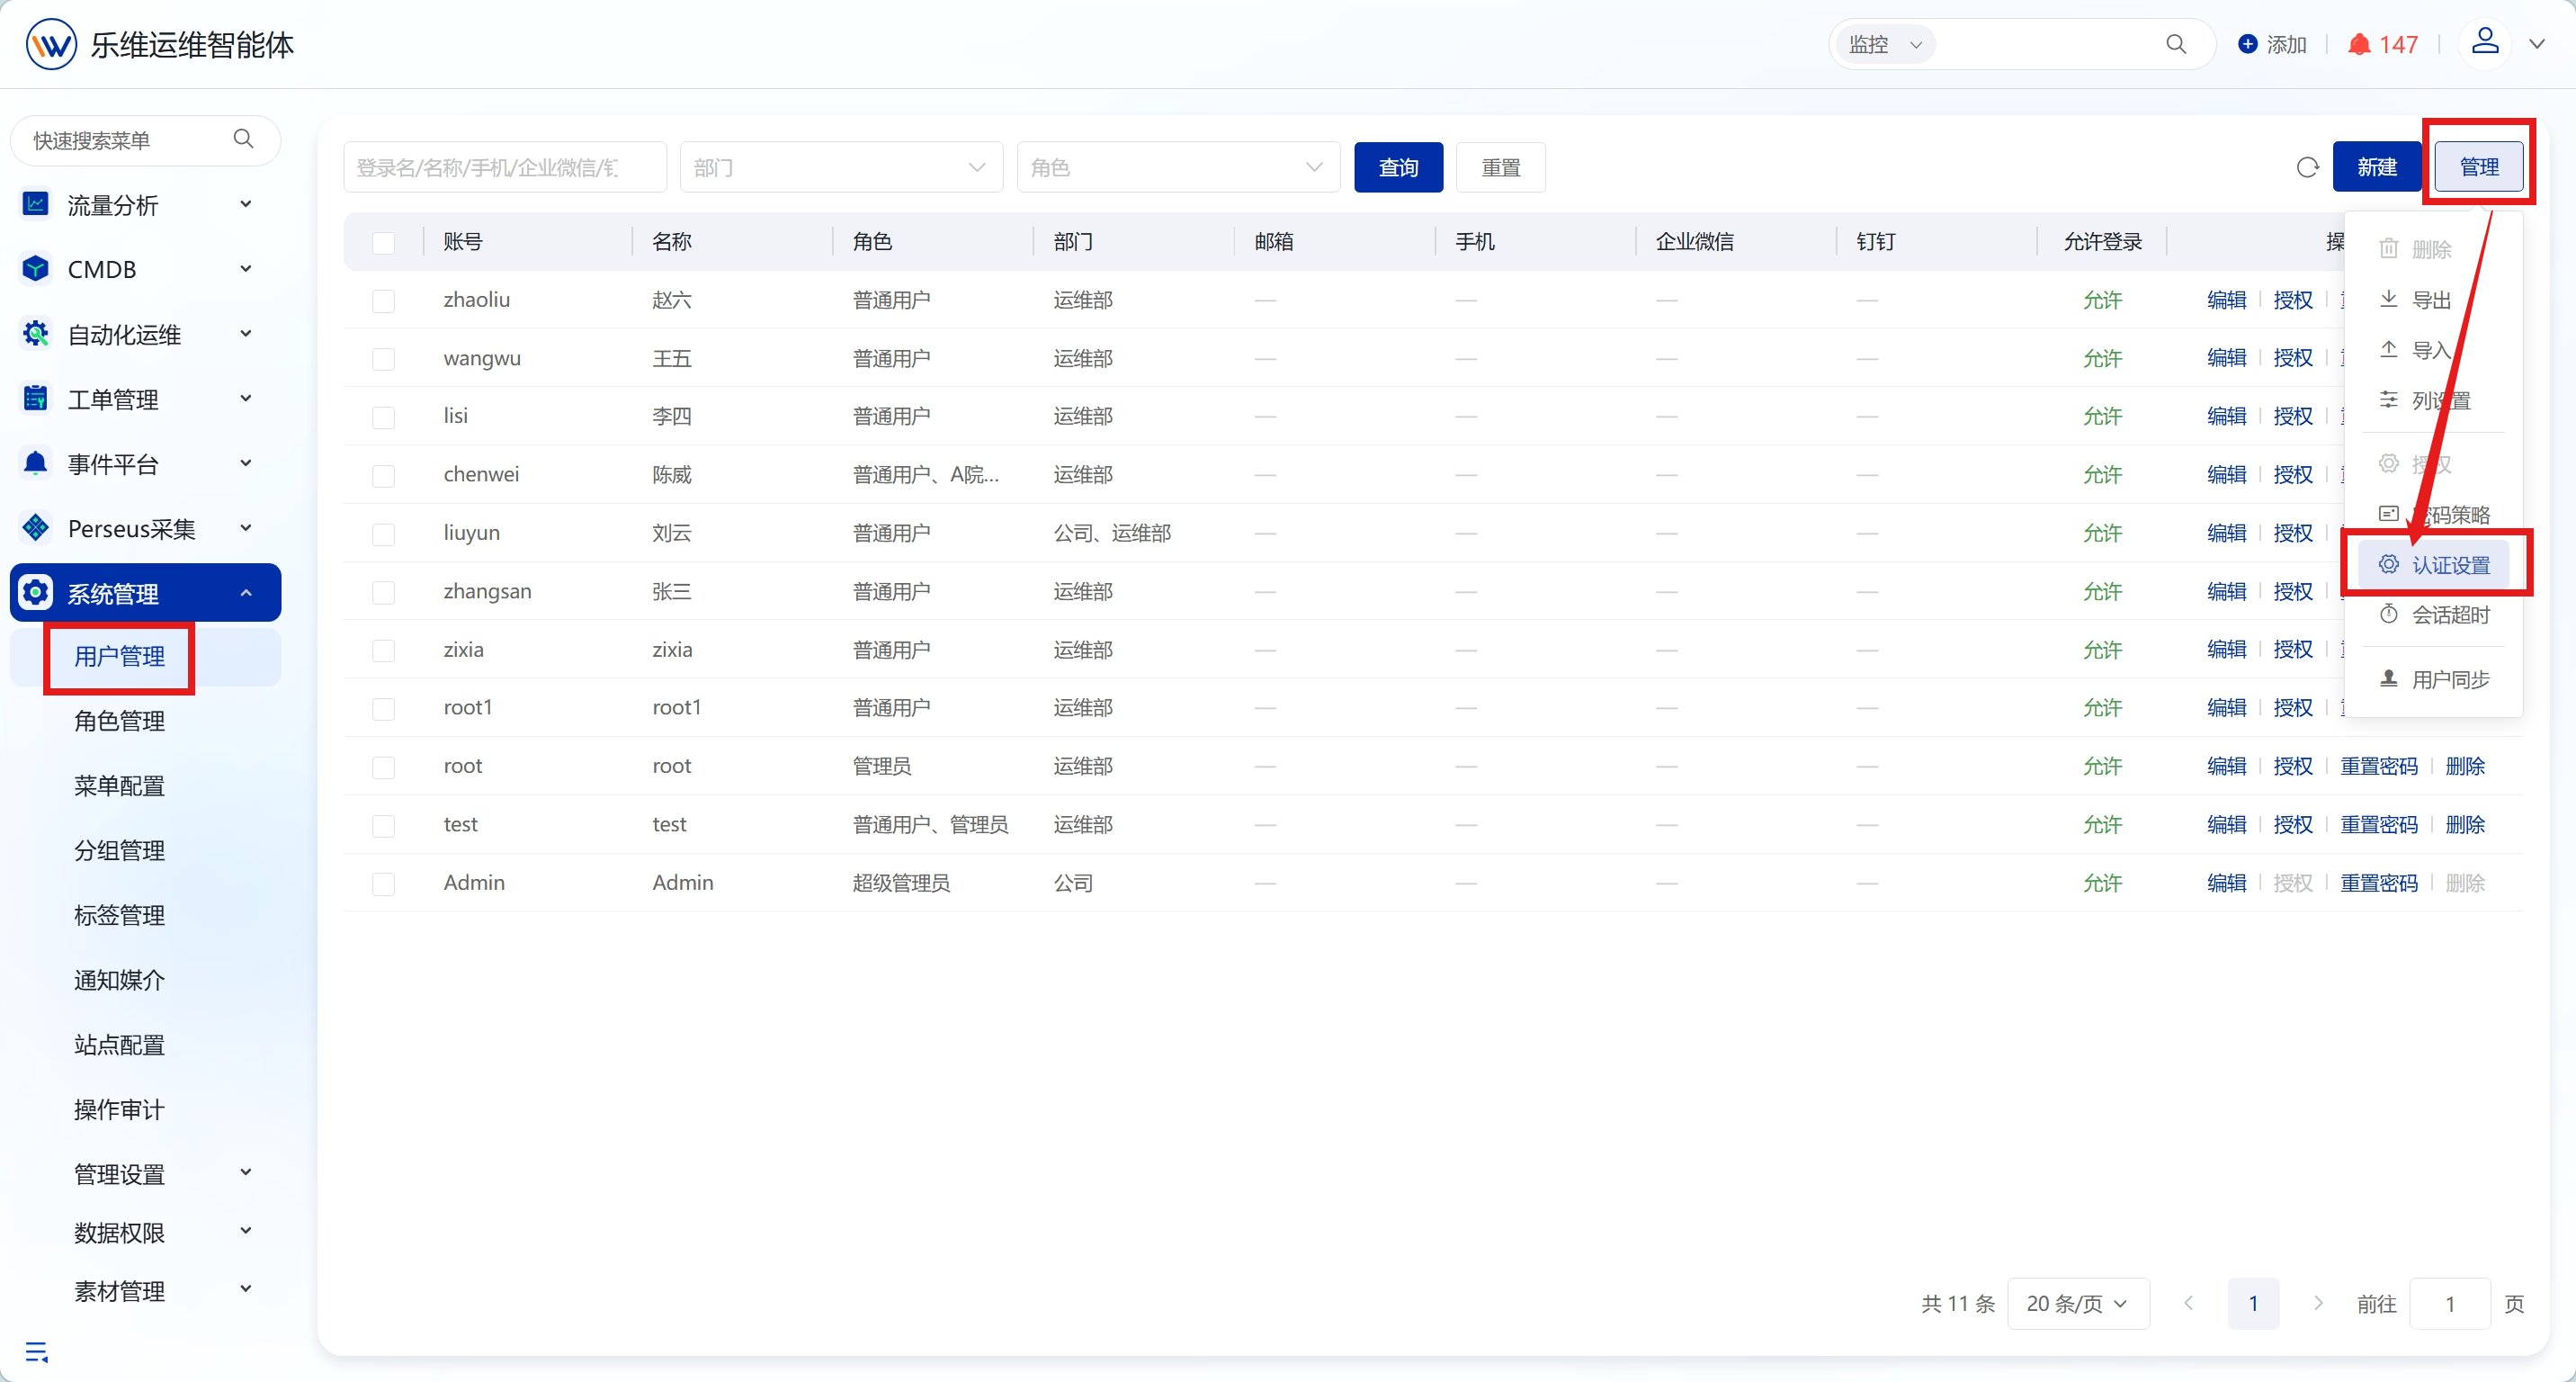
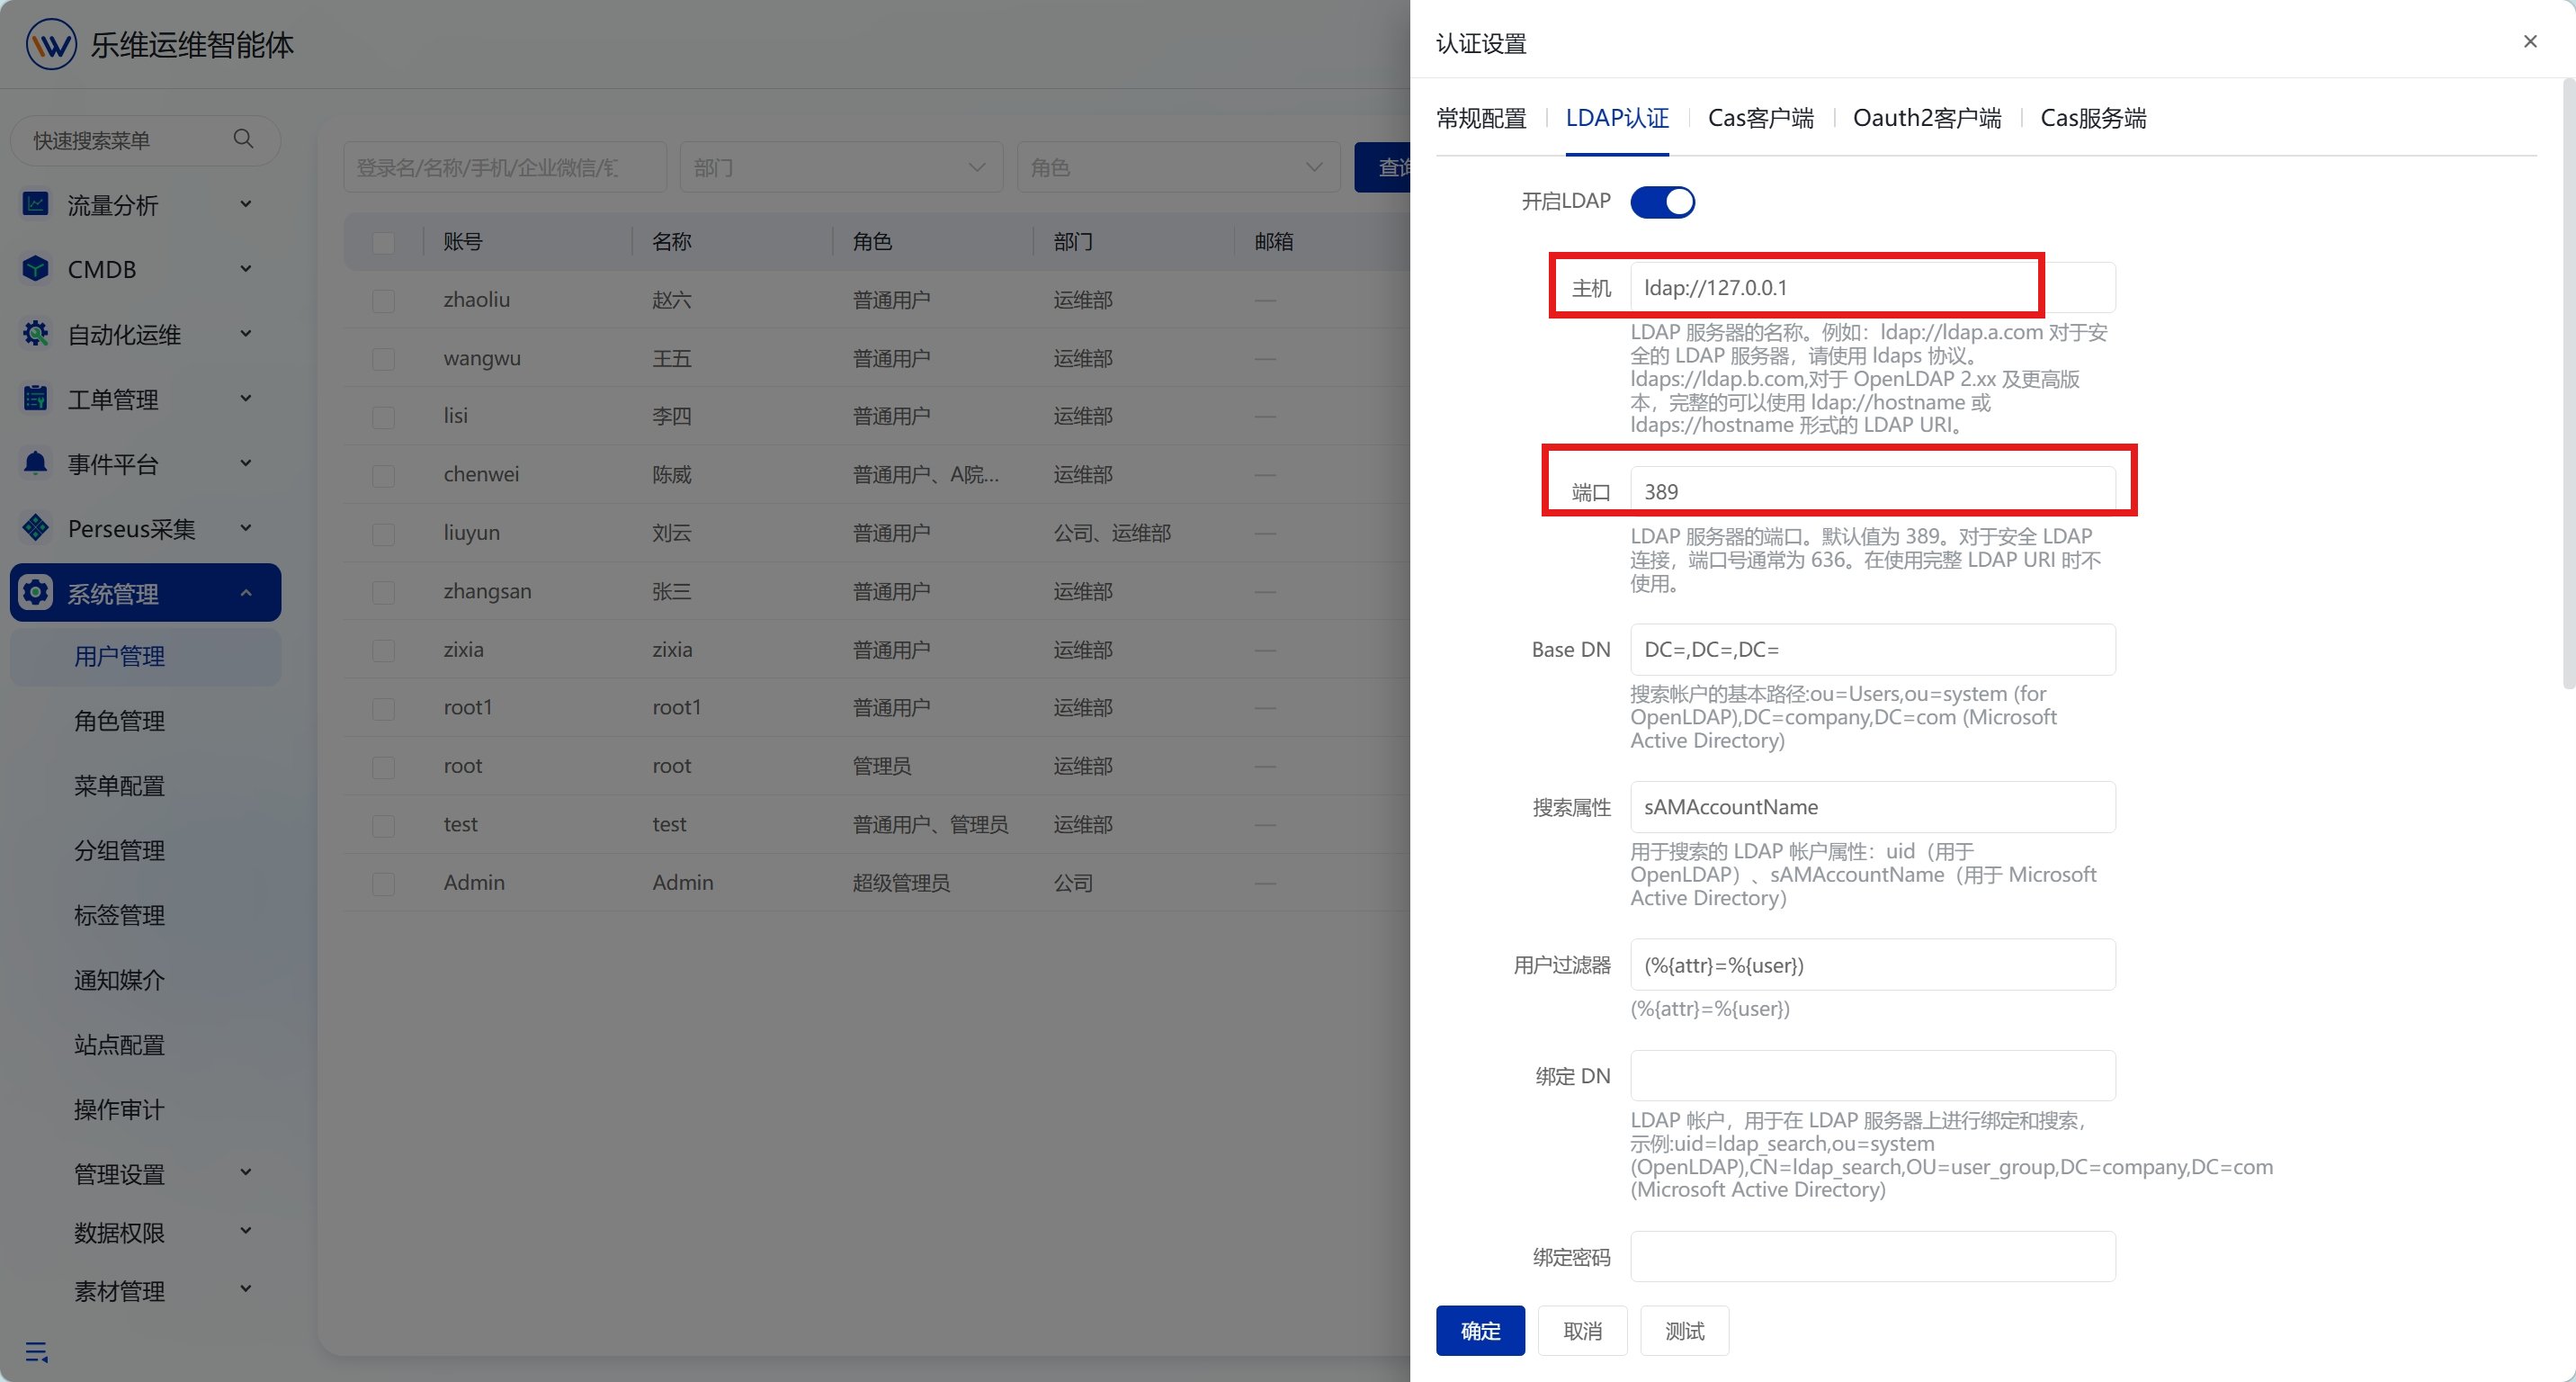
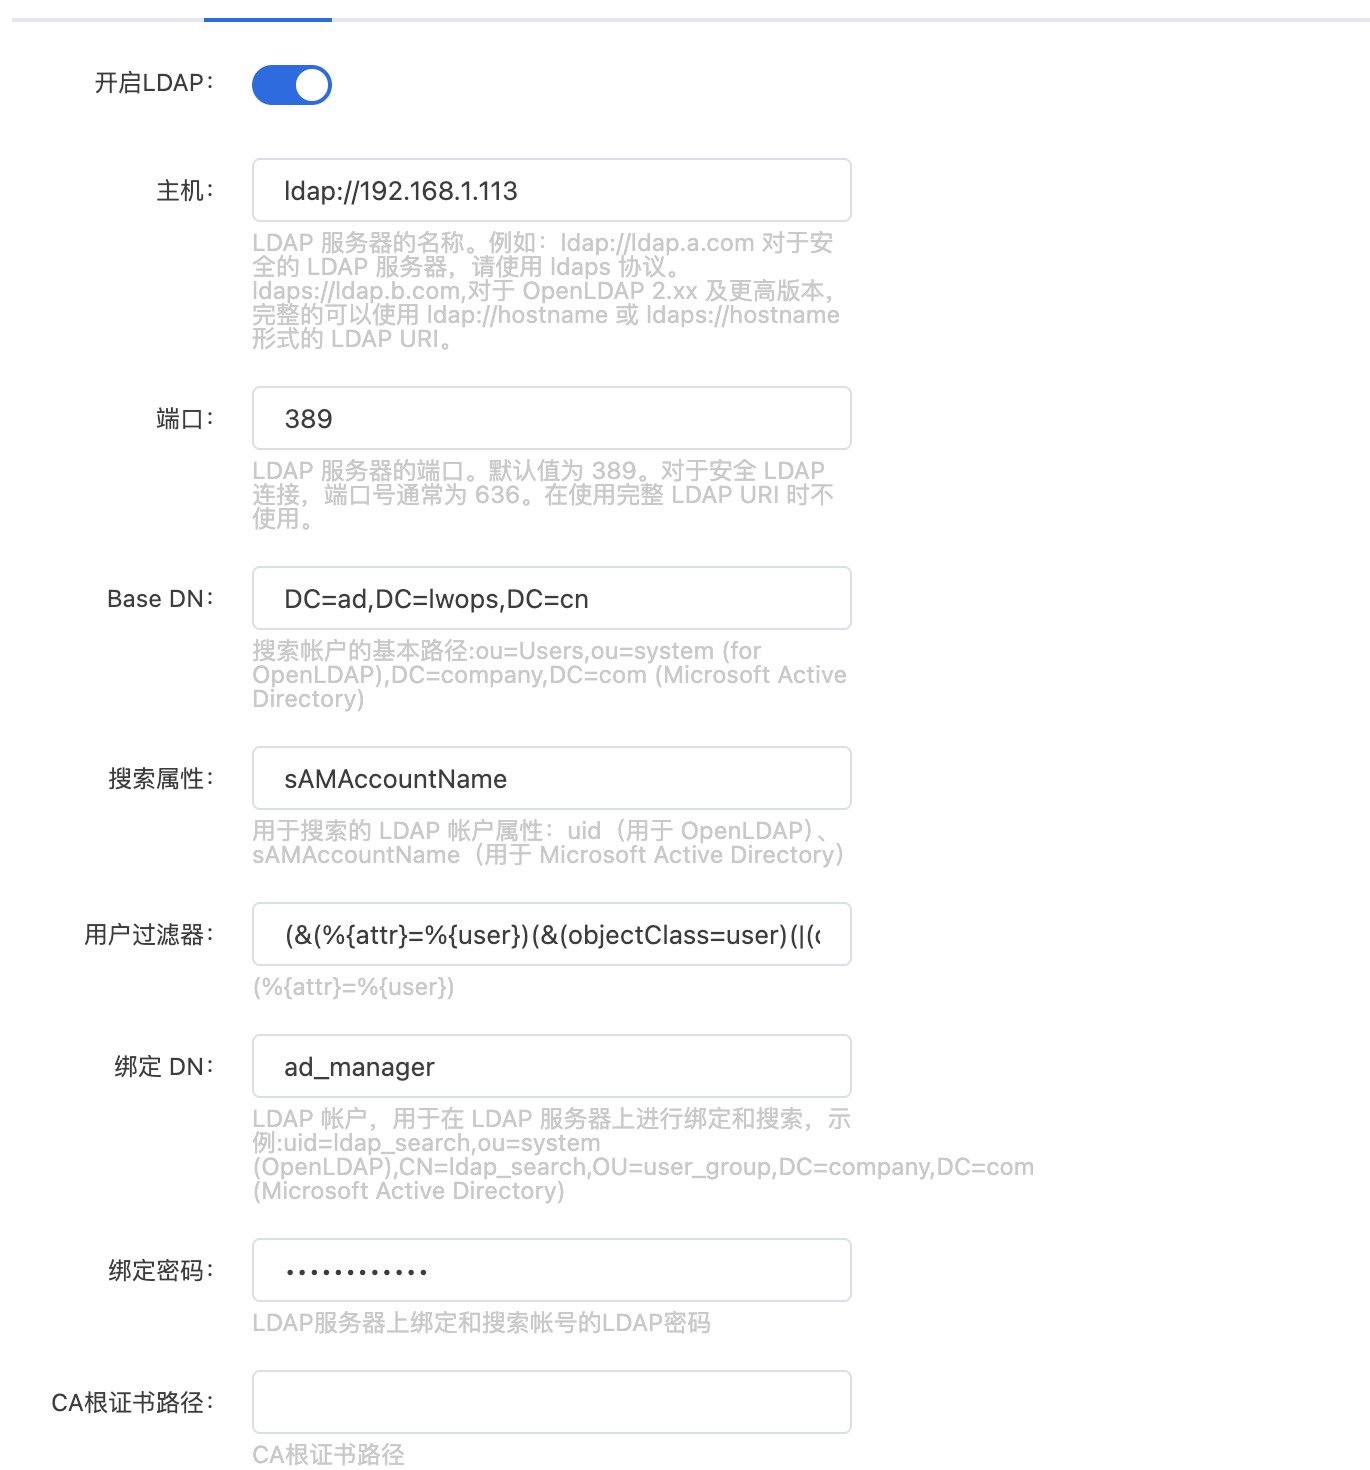
- 主机:目标服务器地址
- 端口:普通 ldap:// 用 389;加密 ldaps:// 用 636。填完整 URI 时,按页面要求确认端口。
配置 AD 用户搜索
填写【Base DN】,控制搜索范围,覆盖允许登录的用户:- AD 的【搜索属性】通常为 sAMAccountName;
- 配置【绑定 DN】、【绑定密码】,用于连接目录查询用户
- 用户过滤器按实际登录范围配置。
配置 OpenLDAP 用户搜索
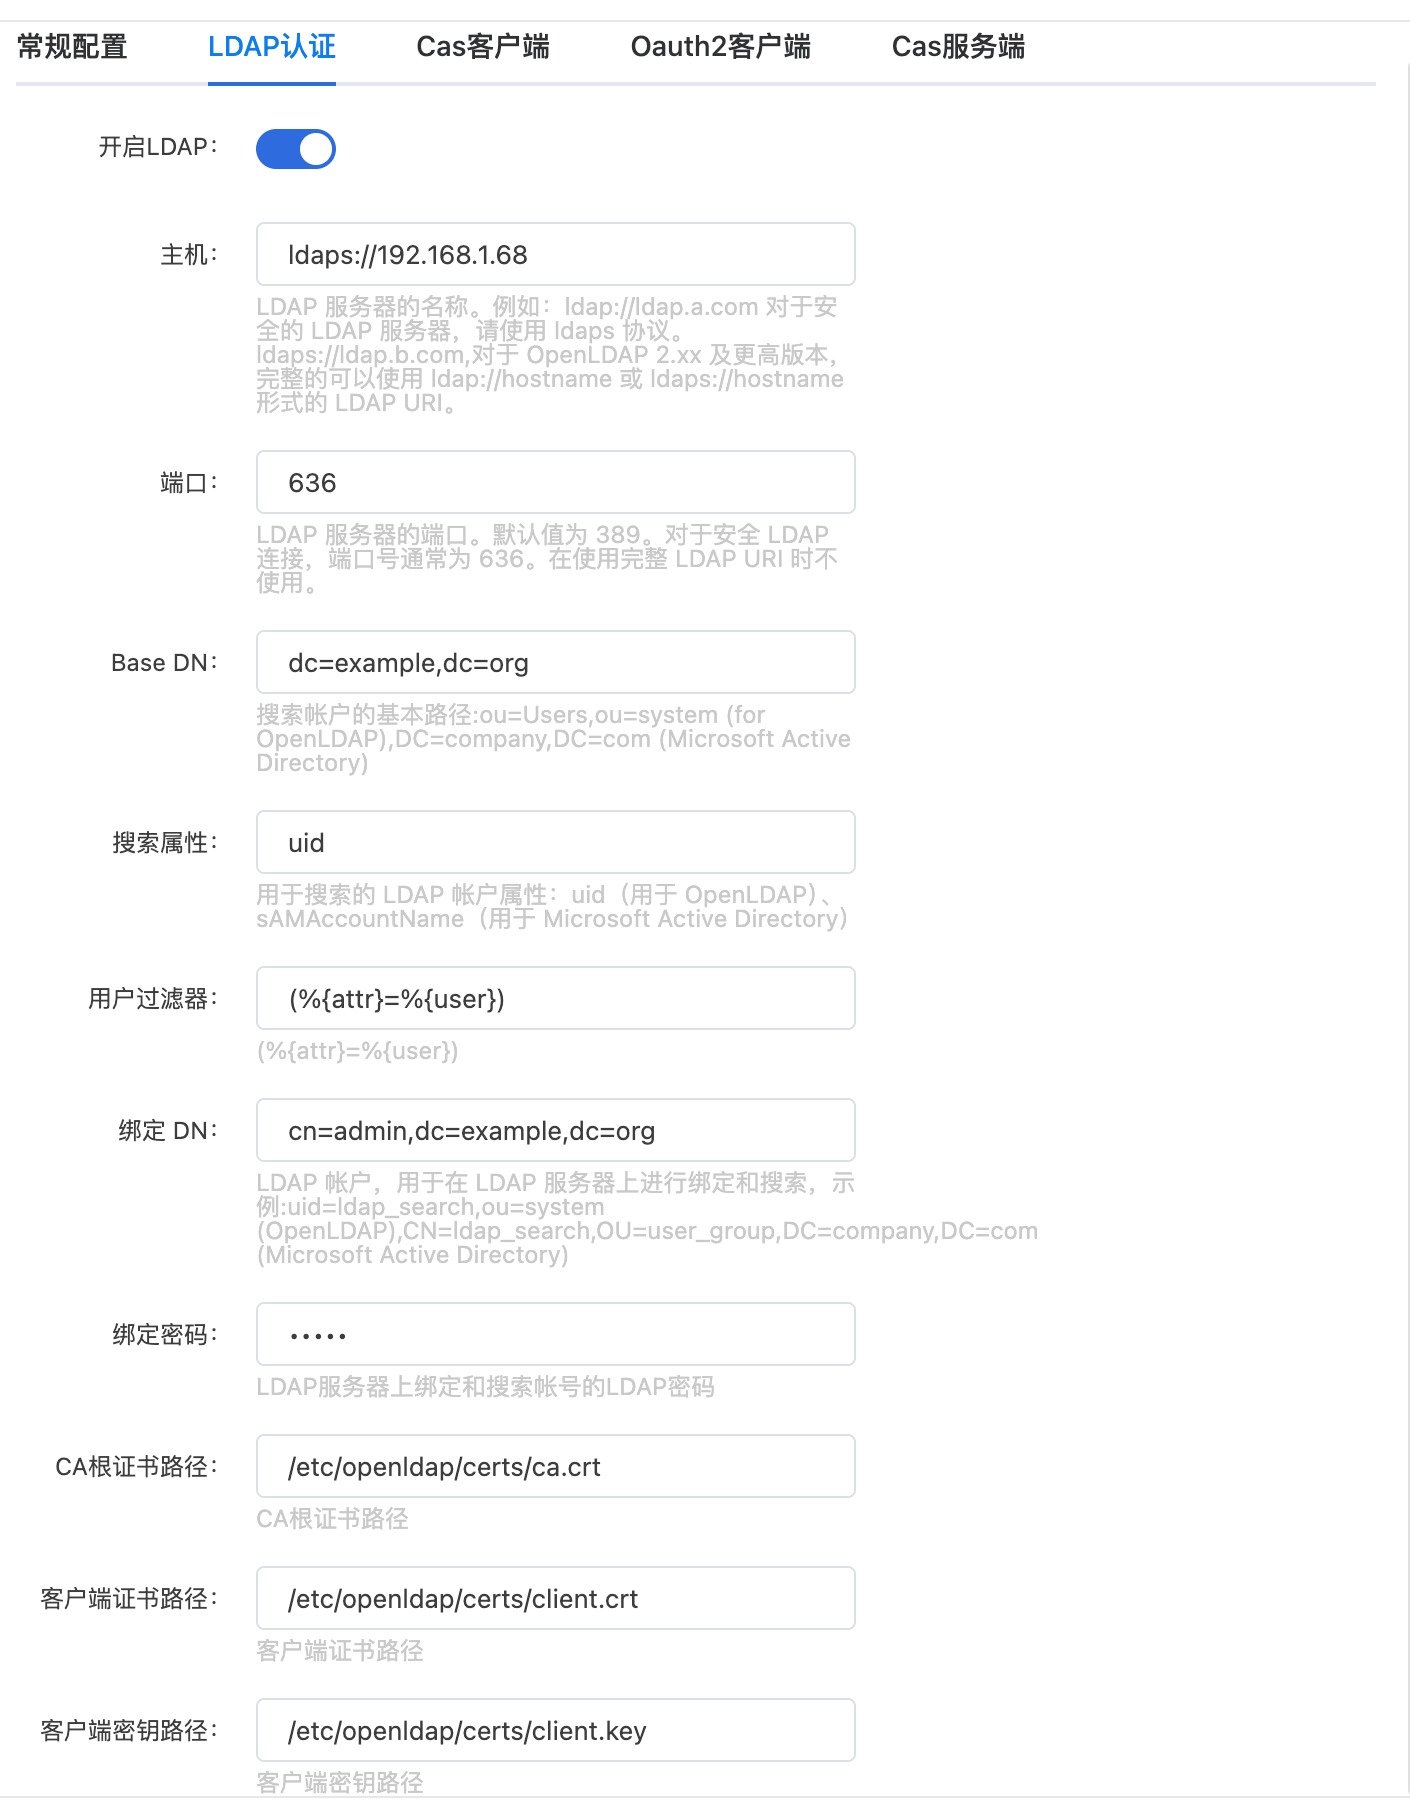
- 对接 OpenLDAP,根据实际目录填写 Base DN,示例:dc=example,dc=org
- 搜索属性一般填 uid
- 绑定 DN 填写目录完整账号标识,示例:cn=reader,dc=example,dc=org
- 基础用户过滤器按需填写
按需配置证书
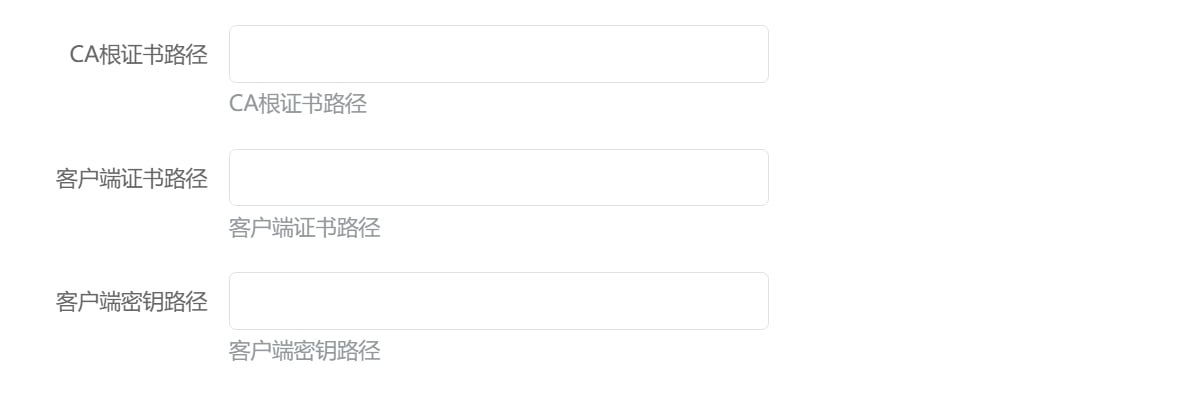
使用证书连接时,需要:- 填写 CA 根证书路径
- 若对端需客户端证书认证,额外填写客户端证书、客户端密钥路径
- 证书文件部署至乐维运行环境可读目录
-
主机地址、协议、端口需与证书信息匹配
保存并验证登录
核对配置后点击【确定】保存。使用目录中的测试账号重新登录,检查能否完成认证,并核对登录用户、角色和部门。对于不在过滤范围内的用户,确认不能按该认证配置完成登录。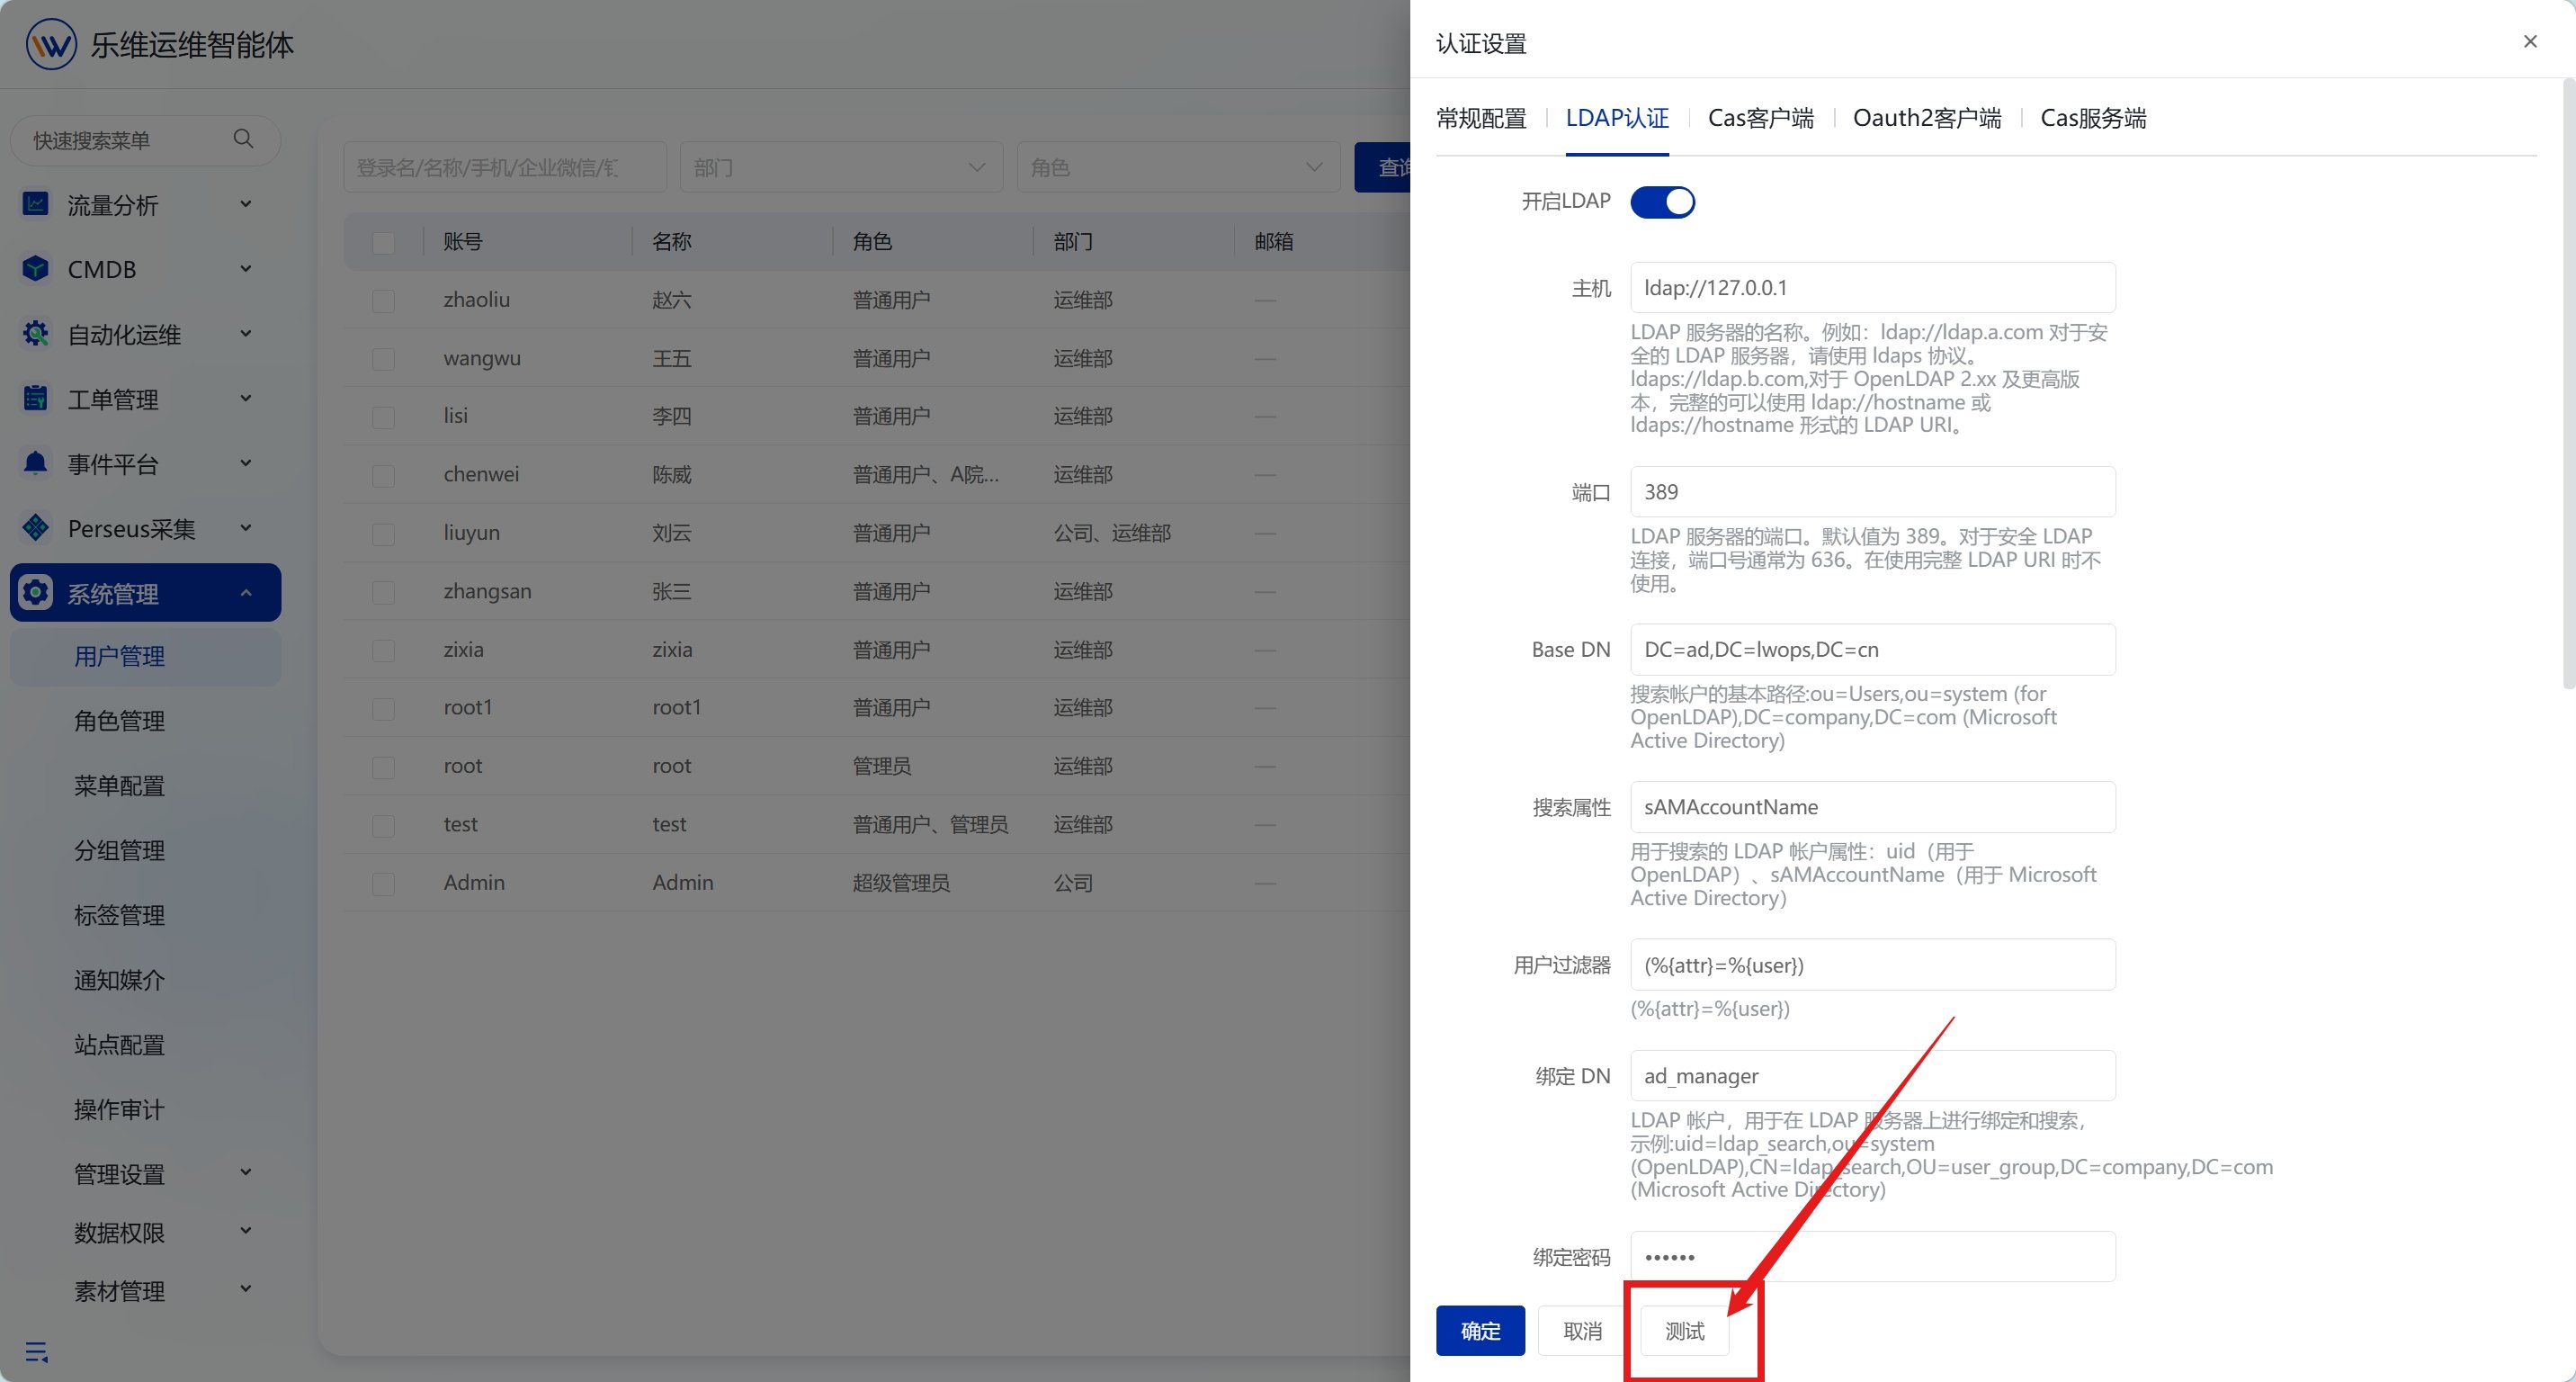
登录异常时核对绑定与查询
先确认绑定账号可用,再按相同 Base DN 和过滤条件查询测试用户。以下命令在可访问目录的测试环境中执行;-W 表示交互输入密码。AD 查询时将 uid 条件替换为 sAMAccountName。CAS 客户端
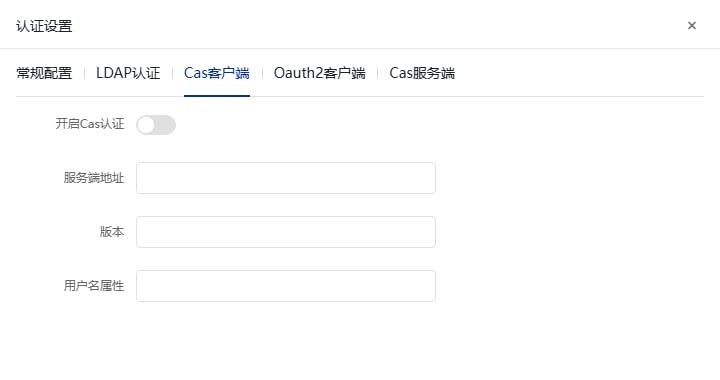
乐维作为客户端接入外部 CAS 统一认证系统时,使用【Cas客户端】配置。准备外部 CAS 参数
向对端确认 CAS 服务地址、支持的协议版本和用于标识用户的返回属性,同时确认乐维回调服务地址在对端的登记要求。填写客户端认证配置
切换至【Cas客户端】,开启【开启Cas认证】。- 【服务端地址】:包含对端要求的路径前缀
- 版本:CAS 协议版本
- 用户名属性:需与对端实际返回的用户标识保持一致
CAS 服务端
需要让第三方应用使用乐维完成身份认证时,开启乐维的 CAS 服务端,由第三方应用接收并验证票据。开启乐维 CAS 服务端
切换至【Cas服务端】,开启【开启Cas服务端】,点击【确定】保存。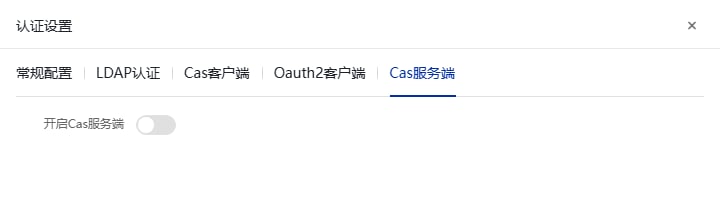
接收并校验登录票据
用户登录成功后,第三方从跳转参数获取 ticket,由后端调用乐维票据校验接口,不可仅依靠浏览器带回的 ticket 判定登录成功。CAS 校验需匹配签发票据时的 service,部署时按接口核对参数兼容性:读取用户并验证对接
校验通过后,从authenticationSuccess节点读取 user,第三方创建本地会话,核对返回用户名与测试账号;错误/失效时禁止创建登录会话。响应示例:OAuth2 客户端
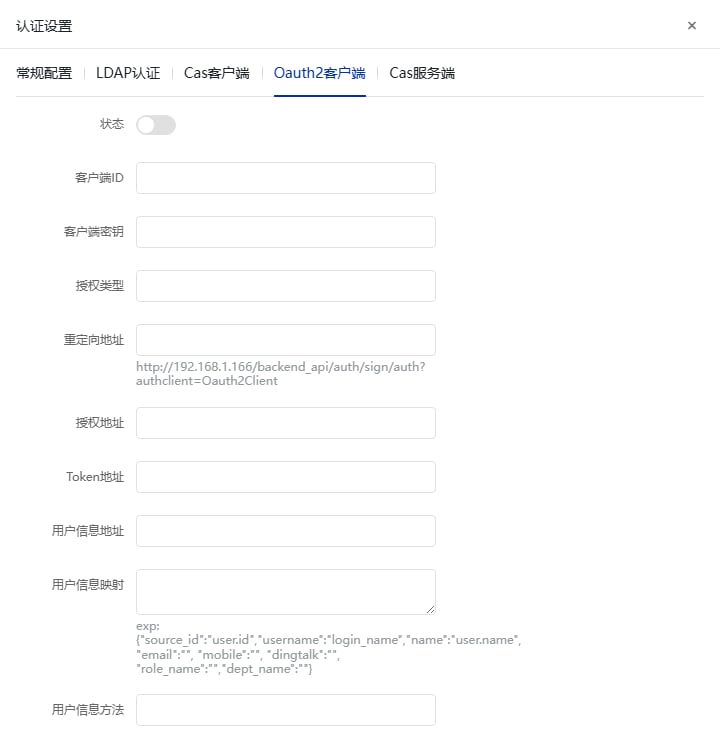
乐维作为客户端接入外部 OAuth2 服务时,使用【Oauth2客户端】配置。先确认对端授权服务,再配置乐维回调与用户映射。获取客户端信息并登记回调
在对端登记乐维客户端,获取客户端 ID、客户端密钥、授权类型,以及授权、令牌和用户信息接口。将乐维页面提示的重定向地址登记到对端,协议、域名、端口和路径应保持一致。填写认证接口
切换至【Oauth2客户端】,填写【客户端ID】、【客户端密钥】、【授权类型】和【重定向地址】。随后填写对端的【授权地址】、【Token地址】和【用户信息地址】,并选择对端要求的【用户信息方法】。- 用户信息映射:依据对端返回数据配置用户标识、登录名、姓名字段,先获取测试用户真实响应结构再确认映射关系,请勿直接复制其他系统字段名。
- 重定向地址:用于接收授权结果
- 授权地址:用于发起对端授权,两者不能互换。
- 乐维回调地址示例如下,实际以当前页面提示和部署路由为准。
配置用户创建与同步
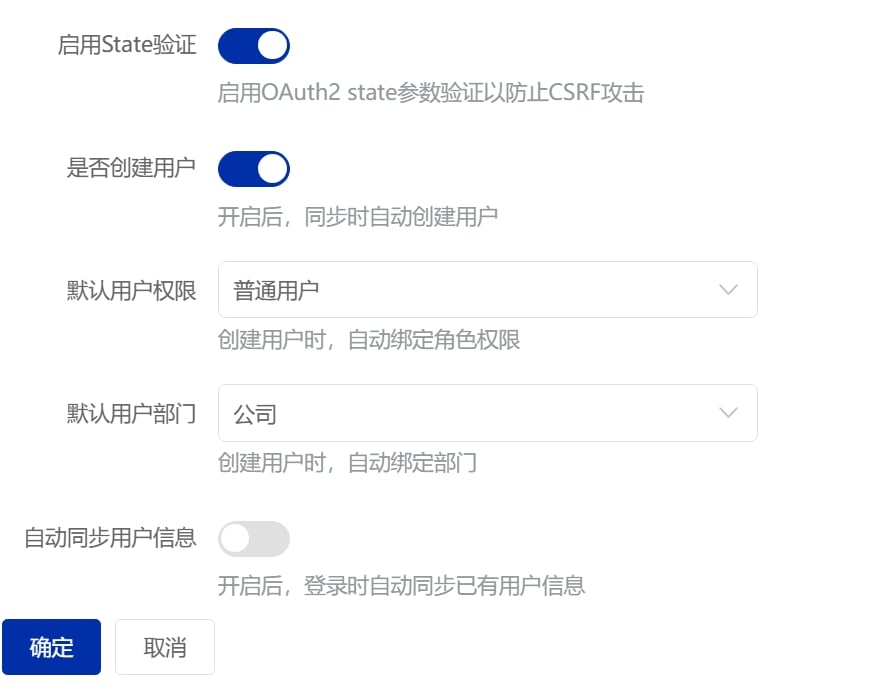
保留【启用 State 验证】;按账号管理需求设置【是否创建用户】。开启自动创建用户时,配置【默认用户权限】与【默认用户部门】;如需登录时更新用户属性,按需开启【自动同步用户信息】。